常见勒索软件类型及其特征如下:
可能起源于Babuk勒索软件,共享相同源代码(2021年泄露),可视为其变体分支。
加密文件后附加.again扩展名,用户无法打开文件。
生成名为“如何恢复您的文件.txt”的勒索信,提供威胁行为者联系网站,要求支付赎金换取解密密钥。
以“MarketShere.exe”和“SecurityUpdate.exe”等名称在线传播。
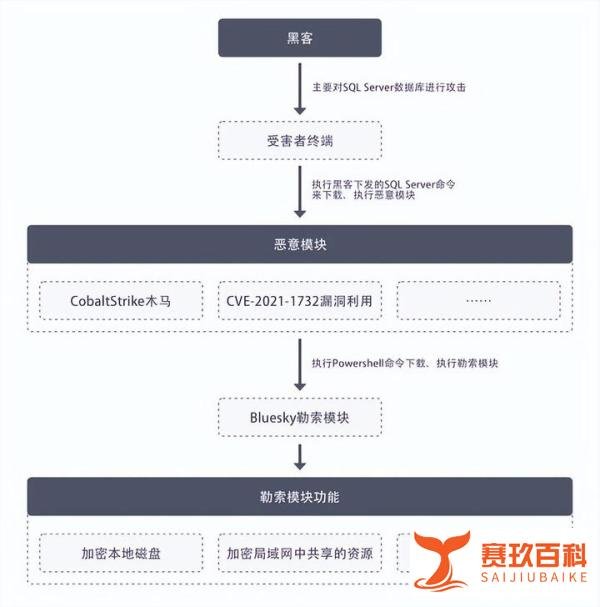
加密文件后附加.bluesky扩展名,生成“#DECRYPT FILES BLUESKY #.txt”和“.html”勒索信,要求受害者访问BlueSky TOR网站并按说明操作。
加密文件后附加4个随机字符扩展名,生成“read_it.txt”勒索信,包含攻击者联系邮箱和比特币地址。
赎金为价值3000美元的比特币,曾替换受害者桌面壁纸为比特币二维码以加速支付。
仅针对QNAP NAS系统,采用Bash、HTML和Golang组合编写。
赎金通知为HTML文件,取代标准索引文件;解密密钥通过比特币交易的OP_RETURN字段提供,无需与攻击者交互。
加密文件后附加.DENO扩展名,生成“readme.txt”勒索信,提供两个ProtonMail邮箱地址供联系。
赎金金额及攻击者目的尚未明确。
支持乌克兰,勒索信要求俄罗斯军队撤离乌克兰,由俄语母语者编写。
若包含文件列表,恶意软件会直接清除系统文件而非加密。
采用高质量加密方法和多线程技术。
2022年2月在乌克兰被发现,与HermeticWiper攻击同时发生。
创建数百个副本并运行,函数命名参考美国总统选举,功能简单且未混淆。
推测用于提高乌克兰网络行动效率。
加密文件并窃取数据,威胁泄露至“HiveLeaks”站点。
曾严重影响哥斯达黎加公共卫生系统。
最新版本用Rust编写,旧版本用Go编写;已有解密工具推出。
采用勒索软件即服务(RaaS)模型,提供泄密站点、赎金支付门户等基础设施。
分支机构感染目标后可获20%赎金,禁止攻击关键基础设施(如核电厂)及前苏联国家。
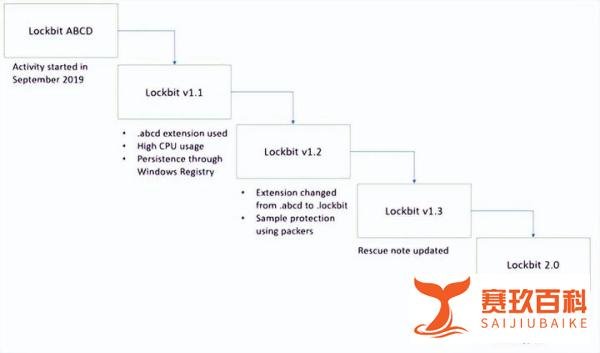
使用“StealBit”工具窃取数据,加密文件附加.lockbit扩展名,生成“Restore-My-Files.txt”勒索信。
部分变体会替换桌面壁纸通知受害者。
LockBit 3.0于2022年3月发布,6月推出“漏洞赏金”计划,奖励金额1000美元至100万美元。
影响Windows和Linux VMWare(ESXi)服务器。
加密文件并窃取数据,附加.crypt658扩展名(可能因受害者而异)。
采用双重勒索策略:要求72小时内联系攻击者,否则发布部分数据至泄密站点;威胁发起DDoS攻击或联系员工施压。
预防措施:
定期检测恶意软件与网络漏洞,避免点击来源不明的邮件或附件。
强化内部监控,限制SMB和Windows权限提升漏洞的使用。
实时关注新型勒索软件活动,更新检测与应对技术。
对重要系统进行备份,确保灾难恢复能力。
遭遇攻击后的处理:
不支付赎金:
支付后文件未必能恢复,且可能助长犯罪活动(美国财政部OFAC建议)。
报告与协作:
联系CISA、NCSC、FBI等机构获取支持,利用已有解密工具(如Hive勒索软件)尝试恢复数据。